Su infraestructura, lista para la era post-cuántica.
El cifrado que hoy protege sus VPN, servidores, cámaras y controladoras va a quedar obsoleto. La industria ya fijó 2029 como fecha de migración. Le decimos qué tiene, qué está en riesgo y lo migramos por fases.
Lo que se captura hoy se descifra después.
No hace falta que exista la computadora cuántica para que el riesgo empiece. El tráfico cifrado se puede grabar hoy y guardar hasta que haya cómo abrirlo. Si sus datos deben seguir siendo privados en cinco o diez años, el problema ya es de hoy.
Captura
Un atacante intercepta tráfico de su VPN, su enlace o su portal. Hoy no lo puede leer.
Almacenamiento
Lo guarda. Contratos, planillas, accesos, video y credenciales siguen teniendo valor años después.
Capacidad cuántica
Una computadora cuántica suficientemente grande rompe RSA y curvas elípticas, la base del cifrado actual.
Descifrado
Lo grabado años atrás se abre. La única defensa es haber migrado antes de que llegue ese día.
No se puede migrar lo que no se ve.
La mayoría de empresas no sabe qué cifrado usan sus equipos. Las cámaras, NVR, controladoras y VPN que nadie actualiza son justo donde queda el cifrado más débil. Ahí empezamos.
- // 01Inventario criptográficoLevantamiento de cada equipo y servicio de red: protocolo, algoritmo, largo de clave, certificado y versión de firmware.
- // 02Diagnóstico de riesgoInforme por activo: qué es vulnerable, qué se migra con configuración o firmware y qué requiere reemplazo.
- // 03VPN y firewallMigración de túneles y perímetro a intercambio de claves híbrido con algoritmos NIST (ML-KEM), donde el fabricante lo soporte.
- // 04Hardening de seguridad electrónicaCámaras, NVR, controladoras de acceso y servidores Linux: firmware al día, TLS moderno, protocolos inseguros apagados.
- // 05Gestión de certificadosInventario, vencimientos y renovación automática, preparados para la vida útil de 47 días.
- // 06Hoja de ruta por fasesPlan priorizado por vida útil de los datos y presupuesto. Lo que se hace este año y lo que entra con el próximo recambio de equipo.
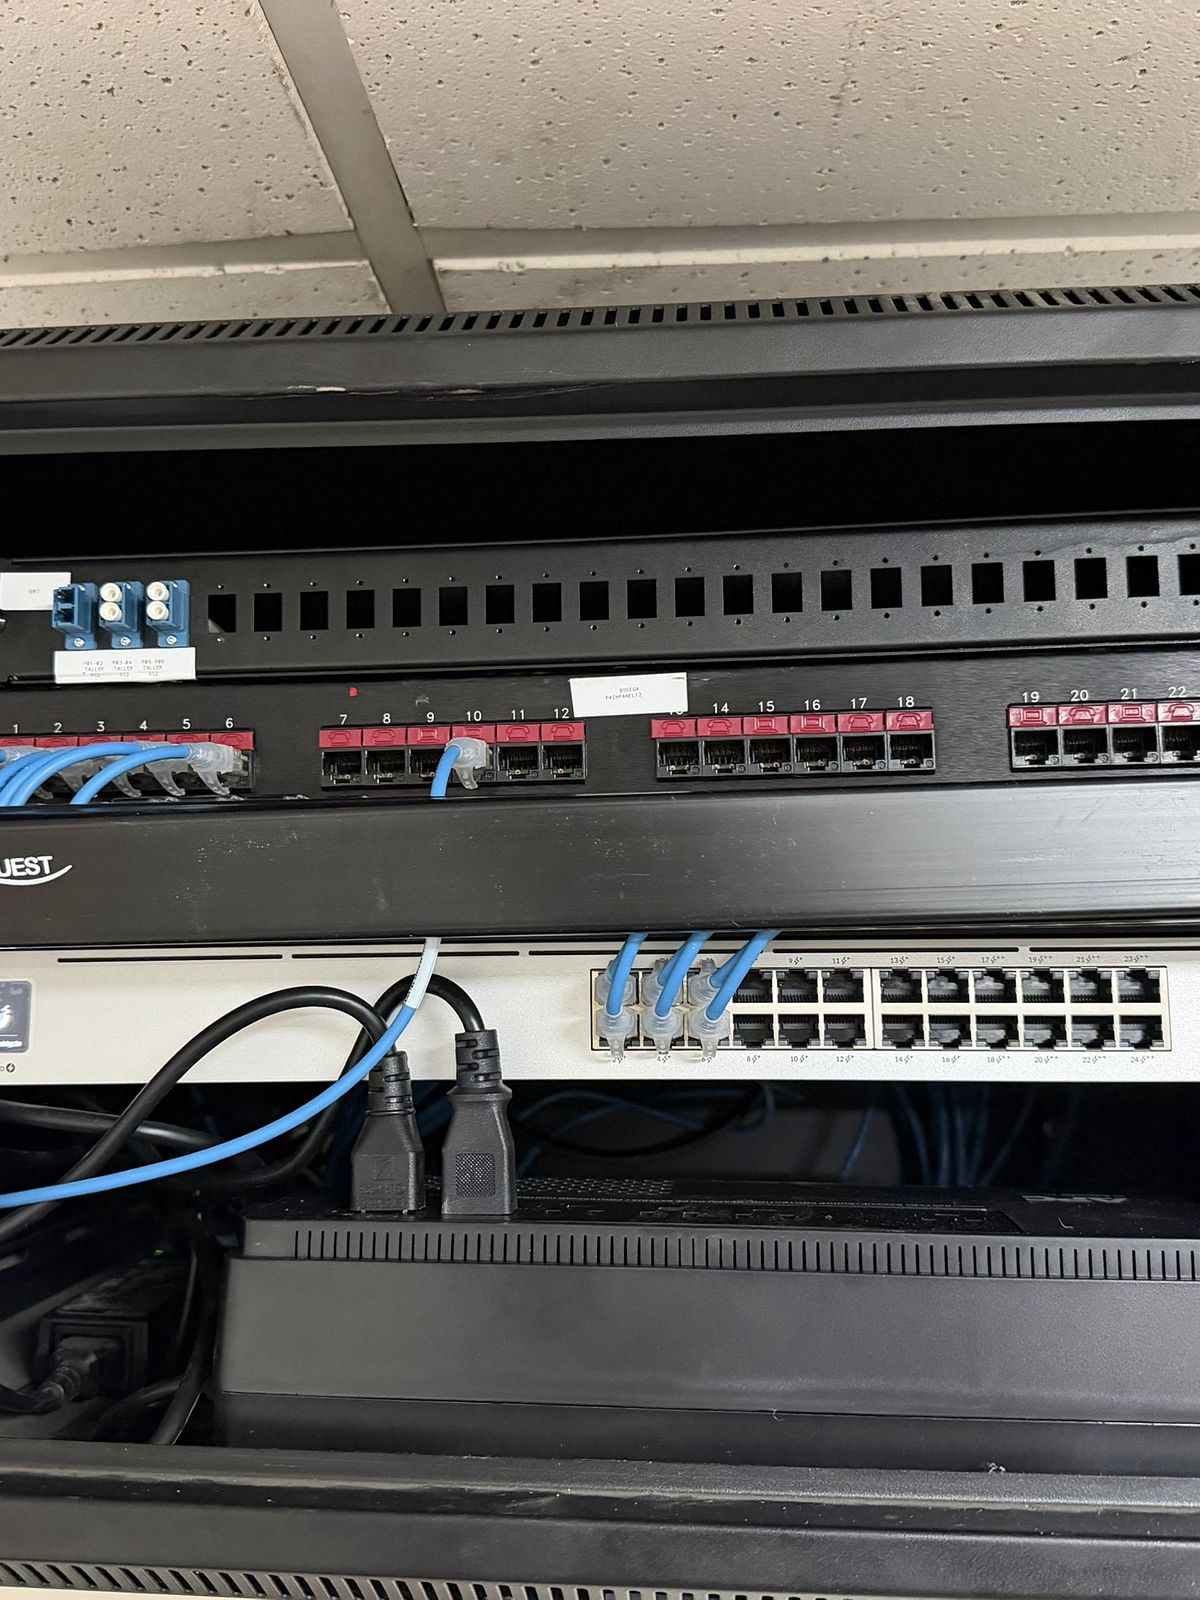
El cifrado es una capa. El data center tiene varias.
De nada sirve el mejor algoritmo si cualquiera entra al cuarto de servidores. Integramos la parte criptográfica con la seguridad física y la infraestructura que ya instalamos.
- // ACCAcceso físicoBiometría facial, doble autenticación y registro de cada ingreso al cuarto de servidores o data center.
- // CCTVVideovigilanciaCobertura de racks, pasillos y accesos, con grabación cifrada y retención definida.
- // NETCableado certificadoSiemon Cat 6A y fibra OM4/OS2, certificados por punto con Fluke DSX-8000.
- // SEGSegmentaciónVLANs y reglas que separan cámaras, acceso y gestión de la red de producción.
Primero el inventario. Después la migración.
La migración completa toma años. Por eso conviene empezar por lo que más expone y aprovechar los recambios de equipo que de todas formas vienen.
Levantamiento
Visita técnica y escaneo de la red: equipos, servicios expuestos, enlaces y certificados.
Diagnóstico
Informe por activo con nivel de riesgo y la acción que corresponde a cada uno.
Hoja de ruta
Fases priorizadas por la vida útil de sus datos, con presupuesto por etapa.
Migración y verificación
Ejecución por fases y verificación de cada cambio. Documentación entregada.
Lo que TI pregunta primero.
¿Ya existe una computadora cuántica que rompa el cifrado?
Públicamente, todavía no. Nadie sabe la fecha exacta, pero la industria ya está migrando porque el tráfico que se captura hoy se puede descifrar después, y porque una migración completa toma años.
¿Qué es la criptografía post-cuántica?
Son algoritmos nuevos, estandarizados por el NIST en 2024, que resisten ataques de computadoras cuánticas y funcionan en el hardware y las redes actuales. No requieren equipo cuántico.
¿Tengo que cambiar todos mis equipos?
No necesariamente. Muchos se resuelven con firmware o configuración. Otros, sobre todo equipos viejos sin actualizaciones, sí requieren reemplazo. El inventario le dice cuál es cuál antes de gastar.
¿Aplica a cámaras y control de acceso?
Sí, y es donde más se descuida. NVR, cámaras y controladoras suelen quedarse años con el firmware de fábrica, protocolos sin cifrar y certificados débiles.
¿Esto es distribución cuántica de claves (QKD)?
No. QKD requiere hardware especializado sobre fibra dedicada y hoy se justifica en muy pocos casos. Lo que hacemos es migrar su infraestructura actual a algoritmos post-cuánticos estándar.
¿Por dónde empiezo?
Por el inventario. Con una visita técnica y el levantamiento de la red le entregamos el diagnóstico por activo y la hoja de ruta, y usted decide qué fases ejecutar.
Empiece por saber qué tiene.
Cuéntenos cuántos sitios y equipos maneja y le enviamos una propuesta de inventario y diagnóstico en menos de 24 horas. Atendemos Guatemala, El Salvador y Honduras.